「うちのホームページはWordPressの自動更新に任せているから大丈夫」
「更新はサーバー会社か制作会社がやってくれているはず」
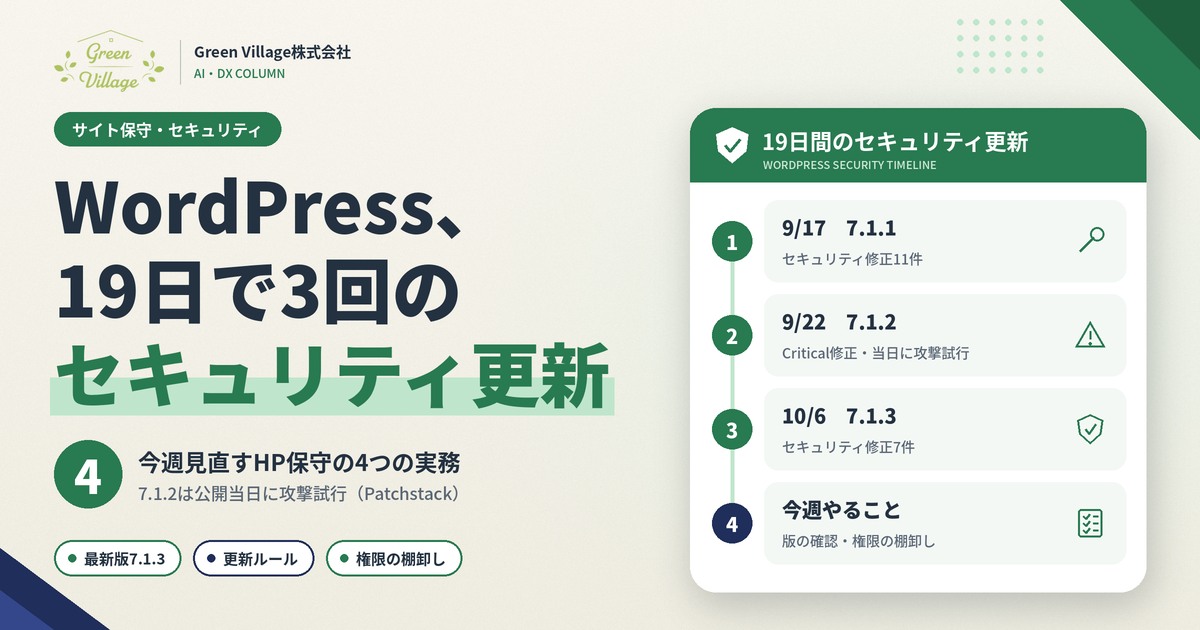
そう考えている経営者の方は少なくありません。しかし2026年9月17日から10月6日までの19日間で、WordPressは3回のセキュリティリリースを出しました。そのうち9月22日の7.1.2で修正された脆弱性については、修正版の公開当日に攻撃の試行が観測されています。
しかも10月6日の7.1.3では、7件の脆弱性のうち3件をAnthropic(Claudeの開発元)が報告しています。ChatGPTやClaude、GeminiのようなAIが脆弱性を見つける側にも使われる時代です。実務上の考え方として、「年に数回まとめて更新」という保守の前提は見直しどきだといえます。本記事では、公式発表をもとに、中小企業が今週見直すべき4つの実務を整理します。
1. 19日で3回──「更新が来る頻度」そのものが変わった
結論:セキュリティ更新は「たまに来るもの」ではなく、数週間おきに来る前提で体制を組むべきです。
- 9月17日(7.1.1):セキュリティ修正11件に加え、コアのバグ修正17件・ブロックエディターのバグ修正19件。
- 9月22日(7.1.2):深刻度「Critical」(CVSS v4.0で9.2)の脆弱性CVE-2026-87902を修正。
- 10月6日(7.1.3):セキュリティ修正7件、バグ修正4件。
3回とも、WordPress公式は「直ちにサイトを更新すること」を推奨しています。実務での使い方:保守の担当者(社内・外注を問わず)に「公式のセキュリティリリースが出てから何日以内に反映するか」を決めて伝えておくことが第一歩です。
2. 7.1.2は「公開当日」に攻撃試行が観測された
結論:修正版が出たら、その日のうちに反映できる体制が必要です。
7.1.2で修正された脆弱性は、認証なしの攻撃者が、条件次第でテーマ外のPHPファイルを読み込ませられるもので、サーバー環境とテーマの条件がそろうとリモートコード実行(サイトの乗っ取り)につながるおそれがあるとされています。影響範囲は4.7.0〜7.1.1と広く、各ブランチに修正版が出ています。
セキュリティ企業Patchstackによると、7.1.2公開の9月22日(UTC)11時49分に最初の攻撃試行、同日15時34分にはファイル書き込みの試行を観測。翌23日には、トラフィックが初日夕方と比べて10倍以上に増えたと報告しています。
リスク:「来月の保守日にまとめて更新」では、その間ずっと無防備な状態が続きます。実務での使い方:管理画面の[ダッシュボード]→[更新]で、現在のバージョンが修正版(7.1系なら7.1.3)になっているかを今日確認してください。
3. 「古いまま放置」のサイトは、最新版しか公式サポートされない
結論:古いバージョンへの修正提供には範囲と時差があります。最新版に追従するのが基本です。
- WordPress公式は、セキュリティ修正を4.7までの対象ブランチにバックポート(旧版向けに移植)するとしつつ、「積極的にサポートされるのは最新版のみ」と明記しています。
- 7.1.3では、Patchstackの記事公開時点で、修正のバックポートは6.6ブランチまでにとどまり、4.7〜6.5ブランチは未修正とされていました(公式も「準備でき次第公開」としています)。
実務での使い方:制作から数年たったサイトは、テーマやプラグインの互換性の問題で「更新が止まっている」ことがあります。本体のバージョンが古い場合は、移設・リニューアルを含めて検討するタイミングです。
4. 「誰がログインできるか」を棚卸しする
結論:7.1.3の修正の多くは、投稿者などの権限を持つユーザーができる操作に関わるものです。
Patchstackの解説では、7.1.3の7件のうち複数が「寄稿者(Contributor)以上」「投稿者(Author)以上」のアカウントを前提にしています。そのためPatchstackは、Contributor以上のロールを持つユーザーの監査を推奨しています。また、Imgur埋め込みのXSSについては、7.1.3がキャッシュ済みの埋め込みを削除しないため、キャッシュのクリアも勧めています。
実務での使い方:退職者・元外注先・使っていないアカウントを削除し、ブログ担当者には必要最小限の権限だけを付与します。ChatGPTやClaudeにリリースノートを貼り付けて「自社サイトに関係しそうな項目」を要約させると、確認作業の時短になります(最終判断は人が行う前提です)。
3回のセキュリティリリース比較
| バージョン | 公開日 | 主な内容 | 経営者が確認すること |
|---|---|---|---|
| 7.1.1 | 2026年9月17日 | セキュリティ修正11件+バグ修正多数 | 更新が反映されたか |
| 7.1.2 | 2026年9月22日 | Critical(CVSS v4.0:9.2)の脆弱性を修正。公開当日に攻撃試行を観測(Patchstack) | 古いブランチでも修正版になっているか |
| 7.1.3 | 2026年10月6日 | セキュリティ修正7件(うち3件はAnthropicが報告)+バグ修正4件 | ユーザー権限の棚卸し・キャッシュのクリア |
まとめ:経営者の行動ポイント
今日、自社サイトのWordPressのバージョンを確認し、「公式のセキュリティ更新を何日以内に反映するか」を保守担当と決めてください。あわせて、使っていないログインアカウントを削除するだけでも、リスクを減らせます。
「自社サイトが今どのバージョンか分からない」「更新すると表示が崩れそうで怖い」という方へ
Green Village株式会社では、WordPressサイトのセキュリティ診断、更新が止まったサイトの安全な移設、AIに読まれやすいAI最適化ホームページ制作・AIO対策まで一括でご相談いただけます。デジタル化・AI導入補助金2026やリスキリング助成金を活用した進め方もご提案します。まずはお気軽にお問い合わせください。
出典
- WordPress 7.1.3 Maintenance and Security Release(WordPress.org、2026年10月6日)
- WordPress 7.1.2 Release(WordPress.org、2026年9月22日)
- WordPress 7.1.1 Maintenance and Security Release(WordPress.org、2026年9月17日)
- Unauthenticated path traversal in page-template resolution leading to conditional RCE(GHSA-7hp8-65ch-5whp / CVE-2026-87902、WordPress公式GitHub、2026年9月22日)
- CVE-2026-87902: Attackers Started Probing WordPress Sites Hours After the Patch(Patchstack、2026年9月22日)
- WordPress 7.1.3 Security Release(Patchstack、2026年10月6日)
- WordPress 7.1.3 Fixes 7 Vulnerabilities And 1 Critical Flaw(Search Engine Journal、2026年10月6日)