「うちはWindows Updateを自動にしているから大丈夫」「ホームページは制作会社に任せているから関係ない」──そう考えている経営者の方は少なくありません。
しかし今週は、パソコンの更新だけでは守り切れないことがはっきりした1週間でした。日本時間10月14日、Microsoftは海外メディアの集計で過去最多とされる1,411件の脆弱性を修正。同じ10月14日には、Webサーバーに組み込むホスト型WAF(Webアプリケーションファイアウォール)「SiteGuard Server Edition」でも悪用が確認された脆弱性が公表されました。さらにJPCERT/CCは、BIツールや従業員向け管理システムまで狙う国内組織への不正アクセスについて注意喚起を出しています。
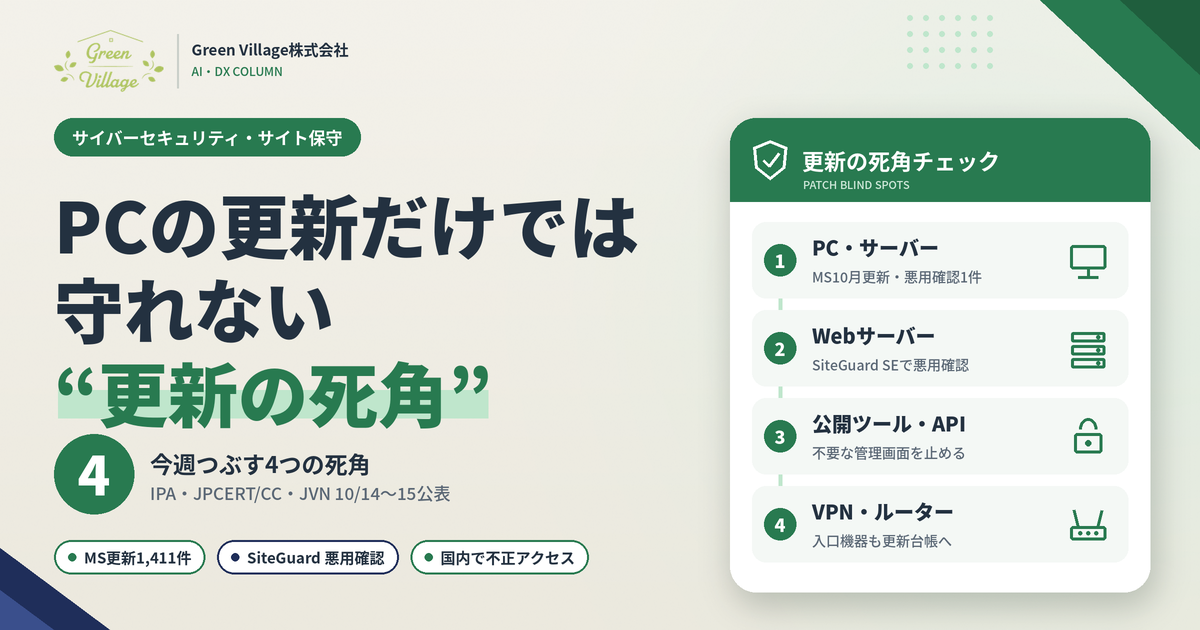
修正件数が過去最多規模になる今、ChatGPTやClaude、Geminiで業務を効率化するのと同じ発想で、「更新の確認」も“人の記憶”ではなく仕組みにする時期です。本記事では、中小企業が今週つぶしておきたい4つの“更新の死角”を整理します。
1. Microsoft 10月更新:1,411件・悪用確認1件──「自動更新」でも“再起動待ち”が穴になる
結論:今週中に、社内の全PCで10月の更新が「再起動まで完了しているか」を確認してください。
IPA(情報処理推進機構)によると、Microsoftは日本時間2026年10月14日に月例のセキュリティ更新プログラムを公開しました。このうちWindowsシェルのセキュリティ機能バイパスの脆弱性(CVE-2026-96951)はMicrosoftが悪用を確認しており、IPAは「被害が拡大するおそれ」があるとして早急な適用を呼びかけています。JPCERT/CCも同日に注意喚起を公開しました。
海外メディア(HTMD Blog、Windows Report)の集計では、今回の修正件数は1,411件、うち深刻度「緊急(Critical)」は70件。悪用が確認されたCVE-2026-96951は、インターネットから入手したファイルに付く「Mark of the Web(MotW)」による保護を回避できるものと報じられています。
- 実務ポイント①:IPAは「一部の更新は再起動が必要」としています。更新が配信されても、PCを再起動しないまま使い続けている社員がいないかを確認する。
- 実務ポイント②:Microsoftの公式ブログでは、Windows 11・Windows Server・Office・SharePoint・Exchange Server・.NETなどで最大深刻度が「緊急」とされています。社内にExchange ServerやWindows Serverを置いている場合は、PCとは別に更新担当を決める。
- 実務ポイント③:次回の定例更新は米国時間11月10日予定。実務上は、毎月「定例更新の公開から1週間以内に全台確認」と社内ルール化すると、属人化を防げます。
2. SiteGuard Server Edition:WAF自体の脆弱性が悪用──「守る道具」も更新対象
結論:自社のWebサーバー(VPS・専用サーバー)にSiteGuard Server Editionが入っているか、制作会社・保守会社に今週確認してください。
JPCERT/CCとJVNは10月14日、EGセキュアソリューションズ株式会社のSiteGuard Server EditionにOSコマンドインジェクションの脆弱性(CVE-2026-106931)があると公表しました。悪用されると、製品が動作するサーバー上でroot権限またはSYSTEM権限で任意のコマンドを実行されるおそれがあり、開発元は悪用を確認しています。JVNが示すCVSS v3.0の基本値は7.8です。
- 対象:Ver2.20以降で「統計機能」が有効な環境(初期値は有効)。Apache版・Nginx版・IIS版はVer8.00 Update5より前、FreeBSDのApache版・Nginx版はVer7.00 Update6より前(IIS版Ver3.10〜Ver4.00 Update4は対象外)。
- 対策:修正版へのアップデート。困難な場合は統計処理の対象ファイルを差し替えるパッチ(サポート終了版も対象)、または統計機能の無効化。
- 見落としやすい注意点:アップデートで侵害の痕跡が消える可能性があるため、更新前に管理画面の「診断情報」をダウンロードして保管することが推奨されています。
なお、今回の注意喚起の対象は「SiteGuard Server Edition」です。開発元の告知ページには、WordPress用プラグインなど他の製品への影響についての記載はありません。名前が似ているからと自己判断せず、自社で使っている製品名とバージョンを確認するのが確実です。
3. 国内で不正アクセスが相次ぐ:狙われるのは「お客様向けサイト」だけではない
結論:インターネットに公開している“社内向け”の管理画面・ツールを洗い出し、不要なものは公開を止めてください。
JPCERT/CCは10月8日(9日更新)、2026年9月前後に国内組織で不正アクセスによる個人情報などの漏えい被害が相次いでいるとして注意喚起を公開しました。一般向けアプリだけでなく、BIツールや従業員向け管理システムなど、不特定多数の利用を想定していないシステムも被害に遭っています。
注意喚起では攻撃手法を4類型に整理しています。
- 既知の脆弱性の探索と、環境設定ファイル・バックアップファイルの窃取など設定不備の悪用
- 公開スマホアプリの解析などによる、管理用APIの不正利用
- 「Metabase」の脆弱性(CVE-2026-72898)の悪用
- 公開Webサーバーから到達できるアプリケーションサーバーへのWebシェル設置
推奨対策には、業務上不要な管理機能のインターネット公開停止、保存期間を過ぎたデータを残さない、利用地域が限られるならアクセス元の地域制限、APIトークンの最小権限化と有効期限設定などが挙げられています。予約システム・顧客管理・在庫管理のクラウドサービスや、ノーコード・AI連携ツールでAPIキーを使っている場合は、実務上、「誰が・どのキーを・どこに設定したか」を一覧にしておくことが第一歩です。
4. VPN・ルーター・バックアップ:同じ週に“入口”と“最後の砦”の脆弱性も
結論:社内ネットワークの入口機器(VPN・UTM・ルーター)とバックアップ製品も、更新台帳に載せてください。
JPCERT/CCのWeekly Report(10月15日号)では、PC以外の製品の脆弱性も多数紹介されています。
- SonicWall製品:カナダサイバーセキュリティセンターによると、SSRFの脆弱性(CVE-2026-102255)が実環境で悪用されていることを示す公開情報がある。
- Citrix NetScaler ADC/Gateway:開発者がメモリオーバーフローの脆弱性(CVE-2026-88779)を悪用する攻撃を確認。
- MikroTik RouterOS:未認証のリモートコード実行につながる脆弱性。修正版への更新で解決。
- Veeam Backup & Replication:複数の脆弱性。修正版への更新で解決。
- Movable Type:複数の脆弱性。サポート終了済みのバージョンには修正版がリリースされない。
VPN機器やルーターはネットワークの“入口”、バックアップ製品は被害時に復旧を支える“最後の砦”です。実務上は、リース機器・保守契約の一覧と更新担当をセットで管理しておくと、注意喚起が出た日に「うちは対象か」を即答できます。
比較表:今週確認すべき“更新の死角”一覧
| 対象 | 今週の主なニュース | 悪用状況(公表ベース) | 今週の確認アクション |
|---|---|---|---|
| 社内PC・サーバー(Windows/Office等) | Microsoft 10月更新(1,411件・緊急70件※海外メディア集計) | CVE-2026-96951で悪用確認 | 全台の更新+再起動完了を確認 |
| Webサーバー(WAF) | SiteGuard Server Edition(CVE-2026-106931) | 開発元が悪用確認 | 導入有無を確認→診断情報を保全→更新 |
| 公開中の管理画面・業務ツール・API | 国内組織への不正アクセス注意喚起 | 9月前後に漏えい被害が相次ぐ | 不要な公開停止・APIキー棚卸し・古いデータ削除 |
| VPN・ルーター・バックアップ | SonicWall、NetScaler、MikroTik、Veeam等 | SonicWall・NetScalerで悪用情報あり | 機器名・バージョン・保守窓口を台帳化 |
まとめ:経営者が今週やること
「PC・Webサーバー・公開ツール・ネットワーク機器」の4分類で、それぞれ“誰が更新するか”を1枚の台帳に書き出す。担当が決まっていない欄こそが、攻撃者に見つかる前に埋めるべき死角です。
「うちのサイトやサーバーは対象?」を一緒に確認します
Green Villageでは、ホームページのセキュリティ診断・安全なサーバーへの移設、AIに選ばれるAI最適化HP制作・AIO対策を行っています。更新台帳づくりやセキュリティ対策の費用には、デジタル化・AI導入補助金2026や、社員のAI・IT教育に使えるリスキリング助成金(人材開発支援助成金)の活用もご提案できます。まずはお気軽にご相談ください。
出典
- IPA「Microsoft 製品の脆弱性対策について(2026年10月)」
- JPCERT/CC「2026年10月マイクロソフトセキュリティ更新プログラムに関する注意喚起」
- Microsoft Security Response Center(Japan Security Team)「2026 年 10 月のセキュリティ更新プログラム (月例)」
- HTMD Blog「Microsoft Fixes 1411 Security Vulnerabilities And 3 Zero-Day Vulnerabilities In October 2026 Patch Tuesday」
- Windows Report「Microsoft October 2026 Patch Tuesday Tackles 1,411 Flaws, Including 3 Zero-Days」
- JPCERT/CC「SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(CVE-2026-106931)に関する注意喚起」
- JVN#88474777: SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性
- EGセキュアソリューションズ「SiteGuard Server EditionにおけるOSコマンドインジェクションの脆弱性(緊急)」
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
- JPCERT/CC Weekly Report 2026-10-15号