「AIを入れれば仕事が速くなって、社員も会社も楽になるはず」
「セキュリティ対策は、大企業が考えることでしょう」
こう考えている経営者の方は少なくありません。しかし、今週(10月13日〜16日)に発表・報道された研究や提言を並べると、見えてくるのは逆の構図です。AIで“作る速さ”は上がった一方、それを“確かめる側”と“守る側”が追いついていない。しかも攻撃する側もAIエージェントを使い始めています。
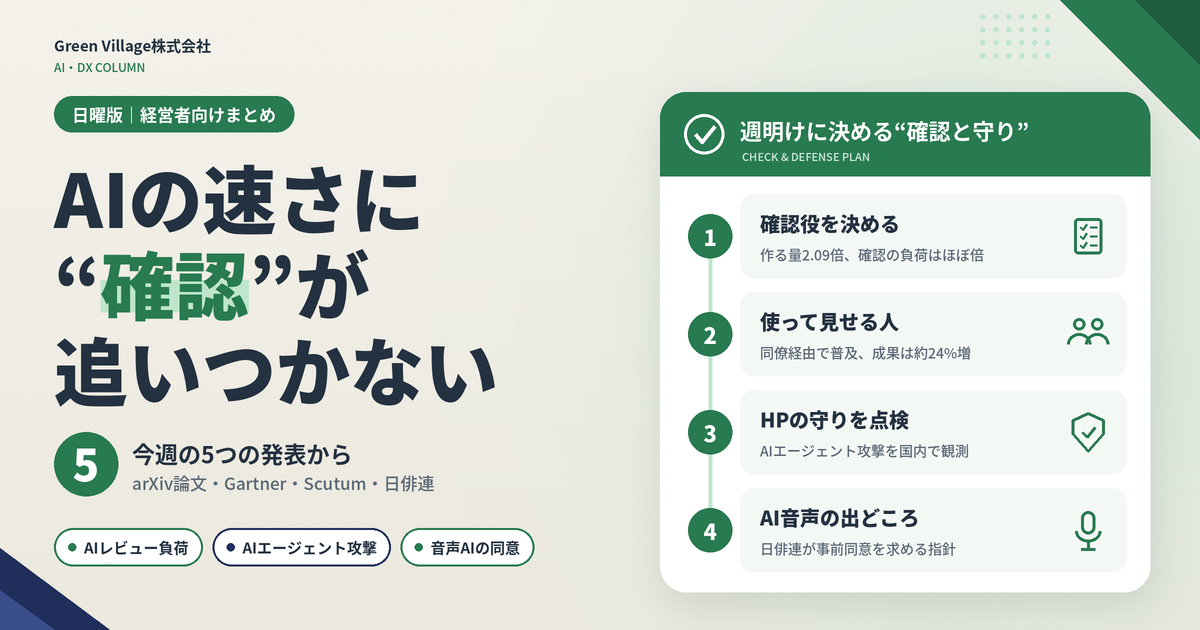
ChatGPT・Gemini・Claude・Copilotで文書やコードを作る量が増えるほど、「誰が確認するのか」「誰が守るのか」を先に決めておかないと、速さがそのままリスクに変わります。日曜版の今回は、今週の5つの発表を経営者目線で1本にまとめました。
1. AIで“作る量”は2.09倍、でも確認する人の負荷はほぼ倍に
結論:AI導入で増えるのは「確認の仕事」です。確認役と確認手順を先に決めてください。
米国の研究者らが2026年7月に公開した論文「AI Writes Faster Than Humans Can Review」は、CTOが「AIで開発生産性を2倍にする」と掲げた中規模のソフトウェア企業を追跡したものです。対象は開発者802人、2024年1月〜2026年4月のプルリクエスト(コード変更の提出)196,212件。
- 開発者1人あたりの提出量は、導入前の2.09倍(2026年4月時点)に
- 一方で、レビュー担当者1人あたりの負荷はほぼ倍増
- AIによる自動レビューが、人間によるレビューを上回った
- マージ率・差し戻し(リバート)率は変わらなかった
中小企業の実務では:これはソフト開発だけの話ではありません。生成AIで見積書・提案書・ブログ記事・SNS投稿を作る量が増えると、社長や管理職の「最終チェック」に仕事が集中します。実務上の考え方としては、①AIで作ったものは誰が確認するか、②何を確認するか(数字・固有名詞・日付・約束事項)をチェックリスト化し、③確認役の時間を業務として確保する、の3点を導入と同時に決めるのが現実的です。
2. AIが社内に広がるかどうかは「隣の人が使っているか」で決まる
結論:ツール選びより「誰が最初に使って見せるか」の設計が先です。
Microsoftの研究者らは、2026年初頭に社内の数万人のエンジニアへ「Claude Code」と「GitHub Copilot CLI」を展開した結果を論文で公開しました(ITmediaが10月16日に紹介)。
- 最初に使い始めるきっかけは、主に社内の人のつながり(同僚・上司が使っているか)を通じて広がった
- 採用者はマージされたプルリクエストが約24%多く、効果は約4カ月の観察期間を通じて続いた
- 論文は、同僚が目に見える形で使っている状況を展開戦略の中心に置くべきだとしている
中小企業の実務では(実務上の考え方):「アカウントを配ったのに誰も使わない」場合は、ツールを替える前に“見本になる人”がいるかを見直します。社長・部門長がまず自分の業務で使い、朝礼や社内チャットで「こう使ったら30分短縮できた」と共有する。研修も一斉講義だけでなく、部署ごとに1人“使って見せる人”を育てる設計にすると定着しやすくなります。
3. 攻撃する側もAIエージェント化──日本の企業サイトで観測
結論:問い合わせフォームとログイン画面を持つHPは、規模に関係なく狙われる前提で守ってください。
クラウド型WAF「Scutum」を提供するビットフォレストは10月14日、10月10日夜〜14日にかけて、少なくとも3つのIPアドレスからAIエージェントによる日本の企業サイトへの攻撃を確認したと注意喚起しました。
- 1つのIPは8時間弱で約12,450件。毎秒約35件の高速スキャン、既知の脆弱性への攻撃、約250件のログイン試行など、ツールを切り替えながら攻撃
- 別のIPは約2時間23分で5段階に攻撃内容を変化させた
- 対策の基本は「事前に脆弱性をなくすこと(バックエンドAPIも含む)」と「シグネチャだけに頼らないWAFの導入」
中小企業の実務では:攻撃側がAIを使っても、守り方の基本は変わりません。WordPressのプラグイン・テーマの更新、使っていないプラグインの削除、管理画面のログイン制限(2段階認証など)、WAFの導入状況の確認。HP制作会社や保守会社に「WAFは入っていますか」と1行聞くだけでも、現状がわかります。
4. Gartnerが日本企業に「7つの緊急アクション」──中小企業はまず3つ
結論:7つ全部は無理でも、「公開資産の棚卸し」「委託先の確認」「不要な個人情報の消去」は今週できます。
ガートナージャパンは10月13日、日本企業で相次ぐ不正アクセス事案を受けて緊急提言を発表しました。AIや自律型エージェントにより、従来数日〜数週間かかっていた攻撃の作業が、条件によっては数時間、さらには数分で実行される可能性があると指摘しています。同社の2026年7月の調査では、脆弱性管理を十分に実施できている日本の大手企業は30%にとどまりました。
提言の7項目は「インターネット公開資産の緊急点検」「設定不備の点検」「ログの横断調査」「不要な個人情報の消去確認」「侵入後の横展開の抑制」「サードパーティの確認」「重大な問題の緊急修復と復旧手順の再確認」です。
中小企業の実務では(実務上の考え方):
- 公開資産の棚卸し:HP、予約・EC、問い合わせフォーム、古いキャンペーンサイト、VPN機器を一覧にする
- 委託先の確認:HP保守・クラウド・システムの委託先に「侵害時の連絡体制」と「復旧の見通し」を確認する
- 不要な個人情報の消去:過去の問い合わせデータや応募者情報が、フォームやメールに溜まったままになっていないか確認する
5. AI音声のナレーションも「同意」が前提に──日俳連がガイドライン
結論:自社の動画・広告でAI音声を使うなら、その声の出どころを確認してください。
日本俳優連合(日俳連)は10月15日、「音声に関する生成AI利用ガイドライン」を発表しました。背景には、実演家の声が本人の同意なく収集・学習され、商業利用や偽動画に使われる事例の増加があります。重要課題として次の4点を挙げています。
- 事前の同意:学習・生成・利用のどの段階でも、目的の明示と事前の許諾が必要
- 対価:AIで生成した音声の利用は実演の提供と同等とみなし、適切な報酬を支払う
- 多言語化:AIによる多言語吹き替えでも新たな許諾と追加の対価を求める
- 物故者:亡くなった実演家の声をAIで再現する場合は、遺族や管理者の許諾が必須
中小企業の実務では:ガイドライン自体は業界団体の自主基準ですが、動画制作を外注する際の確認項目にそのまま使えます。「このナレーションはAI音声か」「使っている音声は、権利者の許諾を得たサービスのものか」「特定の声優・タレントに似せていないか」の3点を発注時に確認しておくと安心です。
今週の5つの発表を一覧で比較
| 発表 | 日付 | 何がわかったか | 中小企業の打ち手 | 決める人 |
|---|---|---|---|---|
| AI開発「2倍」方針の追跡研究 | 10月15日紹介 | 作る量2.09倍、確認の負荷ほぼ倍 | AI成果物の確認役とチェックリストを決める | 社長・管理職 |
| Microsoft社内のAIエージェント展開研究 | 10月16日紹介 | 同僚経由で普及、成果約24%増 | 部署ごとに“使って見せる人”を置く | 社長・部門長 |
| ビットフォレストの注意喚起 | 10月14日 | AIエージェントが日本の企業サイトを攻撃 | 更新・ログイン制限・WAFの確認 | HP担当・保守会社 |
| Gartnerの緊急提言 | 10月13日 | 攻撃の作業が数分で実行される可能性 | 公開資産・委託先・個人情報の3点確認 | 社長・総務 |
| 日俳連の音声AIガイドライン | 10月15日 | 声の学習・生成・利用に事前同意 | 動画・広告のAI音声の出どころを確認 | 広報・制作担当 |
まとめ:AIの“速さ”に合わせて、“確認”と“守り”の仕組みを先に作る
週明けにやることは2つ。①AIで作ったものの確認役・確認項目を決める、②HPと委託先の守りを1回棚卸しする。AIの効果を出す会社と事故を起こす会社の差は、ツールではなくこの仕組みで生まれます。
「AIを入れたいが、確認や守りの体制まで手が回らない」という方へ
Green Villageでは、社内でAIが定着する研修設計(人材開発支援助成金・リスキリング支援の活用)、AIで探される“AI最適化HP”の制作、WordPressのセキュリティ診断・移設、AIO対策、デジタル化・AI導入補助金2026の活用まで、行政書士の視点で一貫してご支援しています。「うちの場合は何から?」という段階から、お気軽にご相談ください。
出典
- AI Writes Faster Than Humans Can Review: A Longitudinal Study of an Enterprise 2x Mandate(arXiv)
- CTOが「AI導入で生産性を1年で2倍に」掲げた企業のその後(ITmedia NEWS、2026年10月15日)
- Adoption and Impact of Command-Line AI Coding Agents: A Study of Microsoft’s Early 2026 Rollout of Claude Code and GitHub Copilot CLI(arXiv)
- Microsoft、社内エンジニア数万人を対象に「Claude Code」「Copilot CLI」導入の影響を分析(ITmedia NEWS、2026年10月16日)
- AIエージェントによるウェブサイトへの攻撃の注意喚起(Scutum WAF Tech Blog、2026年10月14日)
- 国内WebサイトへのAIエージェント攻撃を観測(ITmedia AI+、2026年10月15日)
- Gartner、多発する日本企業の不正アクセス事案に関する緊急的な提言を発表(ガートナージャパン、2026年10月13日)
- 【日本俳優連合】「音声に関する生成AI利用ガイドライン」を発表(PR TIMES、2026年10月15日)
- 「今までが簡単すぎた」――声のAI利用に新指針、日俳連(ITmedia AI+、2026年10月16日)